IA y Ciberseguridad: Cuando el Hackeo es Algorítmico
Un hackeo de ciberseguridad sin precedentes sacudió al mundo digital. La inteligencia artificial ya no es solo una herramienta de defensa, es el campo de batalla principal. Desde el hackeo al banco francés (118M€) hasta Binance (6.300M$), la IA se ha convertido en el vector de ataque y defensa más crítico de la historia de la ciberseguridad.
Definiciones clave
Antes de entrar en el análisis, conviene aclarar algunos conceptos que aparecen a lo largo del artículo:
- Inteligencia Artificial (IA): conjunto de técnicas que permiten a máquinas realizar tareas que tradicionalmente requerían inteligencia humana, como razonar, aprender o percibir.
- Aprendizaje Automático (Machine Learning, ML): rama de la IA que entrena modelos a partir de datos para hacer predicciones o tomar decisiones sin programación explícita para cada caso.
- Modelos generativos: sistemas de IA capaces de crear contenido nuevo (texto, imagen, audio, vídeo) a partir de una instrucción o prompt. Los deepfakes son un ejemplo de contenido sintético generado por estos modelos.
- IA ofensiva vs. defensiva: la primera se utiliza para planificar y ejecutar ciberataques (ingeniería social, malware polimórfico, agentes autónomos); la segunda se emplea para detectar amenazas, investigar alertas y responder a incidentes en centros de operaciones de seguridad (SOC).
IA como Amenaza: Cuando el Hackeo es Algorítmico
Deepfakes y la muerte del escepticismo
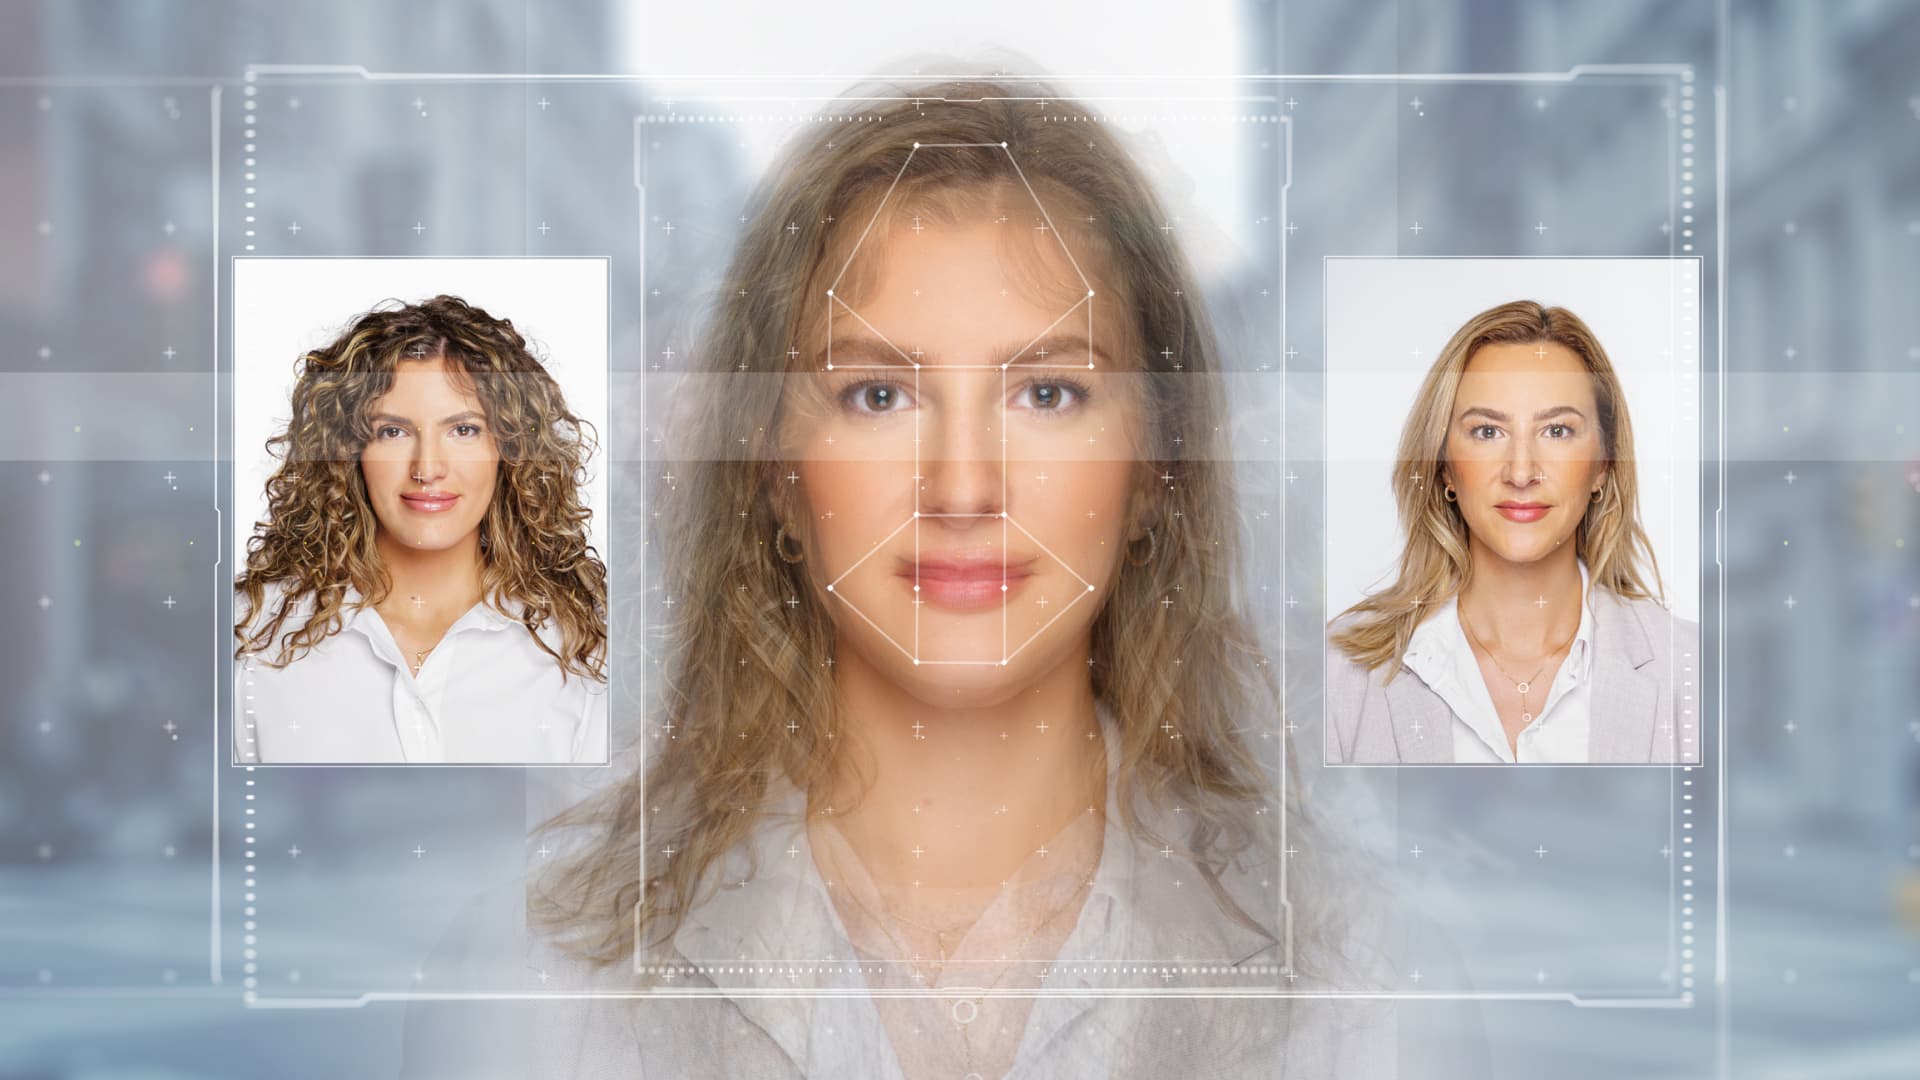
Los deepfakes se han convertido en la herramienta de ingeniería social definitiva. Los modelos actuales generan contenido sintético indistinguible de la realidad. [1] Los deepfakes de directores ejecutivos han convencido a responsables financieros para realizar transferencias fraudulentas de millones de euros. La preocupación es mayúscula: el 96 % de las organizaciones considera los deepfakes una amenaza grave, y el 39,3 % ha destinado presupuesto específico a defenderse (frente al 37,2 % en 2025).
La clave del problema radica en la detectabilidad. Los heurísticos tradicionales (“buscar errores de gramática”, “notar tono inusual”) han dejado de funcionar. Los modelos de lenguaje actuales producen comunicaciones perfectamente redactadas con entonación natural. La detección ya no se basa en qué tan falso es el contenido, sino en señales conductuales y contextuales.
Malware polimórfico: el fin de las firmas estáticas
El malware tradicional tenía una firma estática que los antivirus podían reconocer. El malware polimórfico impulsado por IA cambia su código en cada propagación, manteniendo la funcionalidad pero alterando la firma. [2] Según Computerworld (agosto de 2026), esta es una de las tres grandes innovaciones en ciberataques impulsados por IA:
- Ingeniería social hiperrealista – deepfakes que engañan hasta a expertos
- Malware polimórfico – que se auto-modifica para evadir la detección
- Agentes ofensivos autónomos – que operan con mínima intervención humana
Según el Sophos AI Security Report 2026, “el impacto más inmediato de la IA en el cibercrimen es la velocidad, así como el aumento de ataques que utilizan la identidad como vector de acceso inicial”. Los atacantes ya no necesitan inventar nuevos tipos de ataques; explotan la identidad legítima a través de prompt injection y credenciales comprometidas.
El modelo AIM3: IA como asistente operativo
El marco AIM3 (AI Malware Maturity Model) de Recorded Future categoriza el malware con IA en tres niveles de madurez:
- Nivel 1: IA asiste en la persistencia y establecimiento de la base de operaciones
- Nivel 2: IA interactúa con la interfaz de usuario y guía la persistencia
- Nivel 3: IA desarrolla el malware y gestiona su entrega
Hallazgo clave: “La mayoría del ‘malware con IA’ observado sigue concentrado en los niveles 1 a 3, donde la IA soporta tareas operativas discretas, no operaciones totalmente autónomas”. Sin embargo, el riesgo es real: la IA “agudiza el borde” de las técnicas existentes, haciéndolas más eficientes y accesibles.
Reconocimiento de identidad: el nuevo perímetro
“La identidad se convierte en uno de los perímetros de seguridad principales”, afirman desde CrowdStrike. En 2025, el 82 % de las detecciones no involucró malware tradicional [3]. Los atacantes ahora:
- Usan credenciales legítimas obtenidas a través de phishing dirigido con IA
- Explotan tokens de sesión y sesiones OAuth
- Aprovechan servicios SaaS y aplicaciones en la nube como vectores de entrada
- Realizan credential stuffing con credenciales filtradas en otras filtraciones
La superficie de ataque se ha expandido drásticamente: ya no son solo los endpoints o la red, sino cada identidad que tiene acceso a recursos digitales.
IA como Defensa: El Nuevo Escudo
De reactiva a proactiva: la filosofía del cambio
El paradigma de la ciberseguridad está cambiando de “bloqueador reactivo” a “facilitador proactivo de riesgo”. Según el informe SANS 2026 SOC, “ya no necesitamos mirar en lugares donde antes ni siquiera buscábamos, porque la superficie de ataque ha cambiado por completo” [4].
Los equipos de seguridad ya no esperan a que ocurra un ataque para reaccionar; utilizan IA para:
- Predecir vulnerabilidades antes de que sean explotadas
- Identificar patrones sutiles que los humanos no perciben
- Automatizar la triaje y clasificación de alertas
Detección de anomalías en tiempo real
IBM FlashSystem ha demostrado detectar ransomware “en menos de un minuto” desde que el proceso de cifrado comienza, analizando la telemetría a nivel de unidad cada 2 segundos sin afectar el rendimiento [5]. Una ventana de detección de 60 segundos marca la diferencia: “acorta el tiempo de recuperación en comparación con el descubrimiento del ataque después de horas, días o meses”. Una ventana de detección más corta también puede cambiar la naturaleza del propio evento de recuperación.
El enfoque de IBM integra la detección de amenazas impulsada por IA directamente en la tecnología FlashCore Module (FCM), añadiendo una perspectiva diferente al monitoreo tradicional de actividad de red, comportamiento de endpoints, registros de seguridad y actividad del usuario.
CaixaBank: la estrategia de defensa a velocidad de IA
CaixaBank está desplegando agentes de IA especializados para reforzar su ciberseguridad frente a amenazas como Mythos. La entidad ha activado un programa específico porque:
- Los ataques informáticos contra CaixaBank crecieron un 46 % en el primer semestre de 2026 respecto al mismo periodo del año anterior
- Los procesos tradicionales, mayoritariamente manuales y con ciclos periódicos de revisión, “pierden efectividad para responder a amenazas que evolucionan prácticamente en tiempo real”
- El objetivo no es “encontrar más vulnerabilidades, sino determinar cuáles representan realmente una amenaza para el negocio y priorizar su atención”, “lo que contribuye a reducir significativamente los tiempos de detección, respuesta y remediación”
- La estrategia contempla “ataques simulados de forma automática”, estudio de las vías por las que podría caer una infraestructura crítica y vigilancia continua de los controles técnicos
Bajo el nuevo escenario, la IA a sus equipos técnicos “viene a cubrir el desfase” que dejan los procesos tradicionales.
El caso KB Nacional (Corea): Red Teaming con IA
KB Nacional de Corea ha implementado “AI Red Teaming” con resultados significativos:
- Mejora de productividad, innovación en el sistema de priorización de parches, bucle de verificación constante
- Analizan escenarios de amenaza de agentes de IA e identifican la superficie de ataque
- Verificación en tiempo real – no escaneos periódicos, sino búsqueda constante
- Usan BAS (Breach and Attack Simulation) para validar automáticamente rutas de ataque
- Reeligieron el sistema de parches y lo integraron con arquitectura Zero Trust
Como señala el equipo de KB Nacional: “La clave no es la prevención perfecta, sino un bucle de verificación continuo que reduzca las posibilidades de penetración y garantice la continuidad de los servicios financieros” [6].
Prophet Security: reducción del 72 % en tiempo de investigación
Prophet Security encuestó a 250 líderes de seguridad y encontró que “entre los equipos que usan IA, el 72 % ha logrado reducir el tiempo de investigación de alertas en al menos un 25 %”. Entre los equipos que construyeron su propia herramienta basada en IA/LLM para flujos de trabajo de SOC, el 46 % la ha descartado o reemplazado. Las razones varían, pero el patrón sugiere que medir el acuerdo con lo que los propios analistas concluirían es esencial para el éxito [7].
Los 4 hábitos de equipos con mayores ganancias:
- Apuntar a toda la cola, no solo a una porción – la IA debe analizar todas las alertas, no solo una muestra
- Medir acuerdo contra lo que los propios analistas concluirían – validación humana en el bucle
- Incrementar la autonomía a medida que las métricas lo justifiquen
- Recuperar horas en caza y ingeniería de detección – usar el tiempo recuperado en caza proactiva e ingeniería de detección, no en tareas administrativas
El Dilema Humano: ¿Por qué seguimos necesitando a los analistas?
Fatiga de alertas y agotamiento
El promedio de SOC recibe 100+ alertas por día, y el 32 % de los profesionales afirman que la dirección presta mucha atención a las necesidades de contratación y retención, frente al 59 % de los líderes de ciberseguridad que consideran que la dirección está comprometida. Esta brecha de percepción explica en parte por qué:
- El 74 % de los líderes de ciberseguridad aplican inteligencia de amenazas a operaciones y caza de amenazas, pero solo el 26 % la usa para informar decisiones de presupuesto
- La falta de personal cualificado sigue siendo el principal desafío, a pesar de que la IA promete aliviar la carga
El problema del “sesgo” algorítmico
“La opacidad de muchos modelos de IA complica los desafíos de la toma de decisiones”, advierten desde Check Point. Los modelos “caja negra” dificultan saber cuándo han sido comprometidos:
- Los agentes pueden comportarse normalmente bajo monitoreo estándar
- Solo ejecutan acciones maliciosas bajo desencadenantes específicos
- La ausencia de interpretabilidad dificulta la confianza y la adopción
El informe Sophos 2026 confirma que “el impacto más inmediato de la IA en el cibercrimen es la velocidad, así como el aumento de ataques que utilizan la identidad como vector de acceso inicial”. La identidad se convierte en el principal perímetro de seguridad.
El reto del “Shadow AI”
Un riesgo emergente es el Shadow AI: uso no autorizado de herramientas de IA dentro de las organizaciones. Los empleados usan ChatGPT, Claude u otras herramientas para acelerar su trabajo sin el conocimiento ni el consentimiento del equipo de seguridad. Esto crea:
- Exposición de datos sensibles en prompts
- Brechas de cumplimiento regulatorio
- Vulnerabilidades de inyección de prompts indirectas
- Superficie de ataque no gestionada
La solución no es prohibir, sino visibilizar y gobernar: las organizaciones necesitan Data Security Posture Management (DSPM) y AI Security Posture Management (AI-SPM) para tener visibilidad de la cadena de datos de IA, desde su origen hasta el tiempo de ejecución.
Checklist Práctico: Qué Hacer Hoy
Para empresas que evalúan su postura de IA en ciberseguridad, este checklist de 5 puntos sirve como punto de inicio:
1. Evaluar la madurez actual de IA en tu SOC
- ¿Usas IA/ML hoy? (el 79 % de los SOC sí, según SANS)
- ¿Están integrados en flujos de trabajo definidos? (solo el 36 %)
- ¿Tienes visibilidad de qué modelos están en uso y para qué?
2. Definir flujos de trabajo (no usar IA “suelta”)
- Establecer cuándo la IA toma decisiones automáticamente
- Definir puntos de control humanos obligatorios
- Documentar los criterios de “paso de control” humano-IA
3. Implementar validación humana en decisiones críticas
- Alertas de alta prioridad siempre revisadas por humanos
- Modelos de IA con explainability (capacidad de explicar la decisión)
- Bucles de retroalimentación donde los analistas confirman o ajustan las decisiones de IA
4. Monitorear sesgo y drift en modelos
- Revisiones trimestrales de precisión del modelo
- Monitoreo de falsos positivos y falsos negativos
- Actualización de conjuntos de entrenamiento con nuevos datos
5. Planificar transición a modelos más maduros
- Hoja de ruta de 12-18 meses para madurez de IA en SOC
- Meta: pasar de “IA asistida” a “IA autónoma en tareas definidas”
- Inversión en capacitación del equipo para trabajar junto a la IA
Conclusiones: El Equilibrio es la Clave
La inteligencia artificial no es ni ángel ni demonio en ciberseguridad. Es una tecnología de propósito dual que amplifica tanto las capacidades defensivas como las ofensivas. Los hallazgos clave para 2026 son:
- La velocidad es el nuevo perímetro: los ataques viajan a velocidad de máquina; la respuesta necesita automatización
- La identidad es el nuevo perímetro: las credenciales y sesiones son ahora el blanco principal
- El equilibrio humano-IA es irrenunciable: la IA amplifica las capacidades humanas, pero no las reemplaza en decisiones críticas
- La madurez importa: pasar de “IA asistida” a “IA autónoma en tareas definidas” requiere tiempo, gobernanza y validación
La pregunta crítica para cada organización no es “¿Usamos IA en ciberseguridad?”, sino “¿Cómo hemos estructurado la relación humano-IA para maximizar la seguridad mientras gestionamos los riesgos?”
A medida que los atacantes cada vez más usan IA para operar a velocidad de máquina, las organizaciones que prosperarán serán aquellas que hayan construido SOCs donde la IA y el humano trabajen en un bucle de verificación continuo, no aquellos que intentan que la IA funcione por sí sola.
Enlaces internos recomendados
Para profundizar en estos temas, te recomiendo estos artículos de tu blog:
- Hack de Binance 6.300M$ – Análisis del mayor hackeo cripto de la historia
- Ciberataque Banco Francés 118M€ – Caso de estudio sobre proveedores externos
- Segunda oleada ciberataques supermercados – Patrón de ataques a infraestructuras críticas
- Artículo Nvidia – Sobre la evolución de la IA en hardware
Fuentes y Referencias
[1] Check Point Research, Informe sobre amenazas cibernéticas 2026 – https://www.checkpoint.com
[2] Computerworld, “Innovaciones en ciberataques impulsados por IA”, agosto de 2026 – https://www.computerworld.com
[3] CrowdStrike, Global Threat Report 2025 – https://www.crowdstrike.com
[4] SANS Institute, Informe SOC 2026 – https://www.sans.org/research/security-operations-report
[5] IBM, FlashSystem Ransomware Detection – https://www.ibm.com
[6] KB Nacional de Corea, AI Red Teaming – caso de estudio interno 2026
[7] Prophet Security, SOC Survey 2026 – encuesta a 250 líderes de seguridad
Los datos y citas de este artículo provienen de fuentes verificadas de 2026.