La guerra que no es guerra: amenazas híbridas, IA y lo que está poniendo a prueba a Europa
El 11 de noviembre de 2026, unas 6.300 de las 7.476 escuelas públicas de Italia recibieron el mismo correo: una amenaza de bomba firmada por un tal “Mikhail Andropov”, supuesto líder del “Vilayato de Misoginistán”. Más de 300 centros fueron evacuados y el Gobierno de Giorgia Meloni convocó una reunión de seguridad. Escocia, Irlanda e Irlanda del Norte recibieron correos similares, y antes ya había habido avisos en los países bálticos.
No era un episodio aislado. En apenas un mes, Europa ha encadenado congeladores de supermercado puestos a 50 °C desde un teclado, aviones desviados por amenazas falsas y disturbios convocados por TikTok con carteles generados con IA. La etiqueta que ha empezado a circular para explicarlo todo es “guerra híbrida”. Y el 9 de noviembre llegó la primera atribución oficial, que no apuntaba a donde casi todo el mundo miraba: Francia acusó a Irán del ataque a sus supermercados.
En este artículo intento separar tres cosas que en la conversación pública se están mezclando: lo que está confirmado, lo que es hipótesis y lo que el término “guerra híbrida” explica (y lo que no).
Información actualizada a 11 de noviembre de 2026.
Cronología: un mes de incidentes
| Fecha | Incidente | Estado |
|---|---|---|
| Septiembre 2026 | Crisis migratoria en Ceuta; expertos la califican de “ataque híbrido” de Marruecos | Interpretación, debatida |
| 11-12 oct | Cámaras frigoríficas de cientos de supermercados franceses suben a 50 °C por acceso remoto | Confirmado |
| 19 oct - 20 nov | La UE celebra su ejercicio de crisis EU Integrated Resolve 2026 | Confirmado |
| 24 oct | Disturbios “Blocus” en Barcelona, convocados por TikTok con carteles hechos con IA: 128 detenidos, 72 menores | Confirmado |
| 30 oct | La Guardia Civil detiene en Picanya (Valencia) al presunto fundador de Blocus en España | Confirmado |
| 2 nov | Segunda oleada contra la refrigeración de supermercados: Bélgica, Luxemburgo, Suecia, Irlanda, Estonia… | Confirmado |
| 3, 5 y 6 nov | Amenazas de bomba falsas contra 35 vuelos según Eurocontrol (7, 14 y 14); el 5 de noviembre, decenas de aterrizajes de emergencia | Confirmado |
| 6-7 nov | Correos “Mensaje a Occidente”, firmados por “Mikhail Andropov”: RTÉ (Irlanda) evacúa sus instalaciones; también Nova TV (Bulgaria) | Confirmado |
| 9 nov | Francia atribuye el ataque a sus supermercados a una unidad de la Guardia Revolucionaria iraní | Atribución oficial francesa |
| 11 nov | Amenazas de bomba a miles de escuelas en Italia, firmadas con el mismo nombre | Confirmado |
| 11 nov | Huelga general: los Mossos despliegan más de 9.000 agentes y vigilan las redes ante posibles amenazas híbridas | Confirmado |
| — | Quién está detrás de “Mikhail Andropov” y si vuelos y escuelas tienen el mismo origen | Desconocido |
| — | Que las amenazas de bomba y los ataques a supermercados formen parte de una misma campaña | Hipótesis, sin verificar |
Las dos últimas filas son las importantes. Cada incidente, por separado, está bien documentado. Lo que no se sabe es quién firma las amenazas ni si tienen algo que ver con los ataques a la cadena de frío, que Francia ya ha atribuido a otro actor.
Lo que sabemos
Escuelas: el correo que casi provoca un pánico real
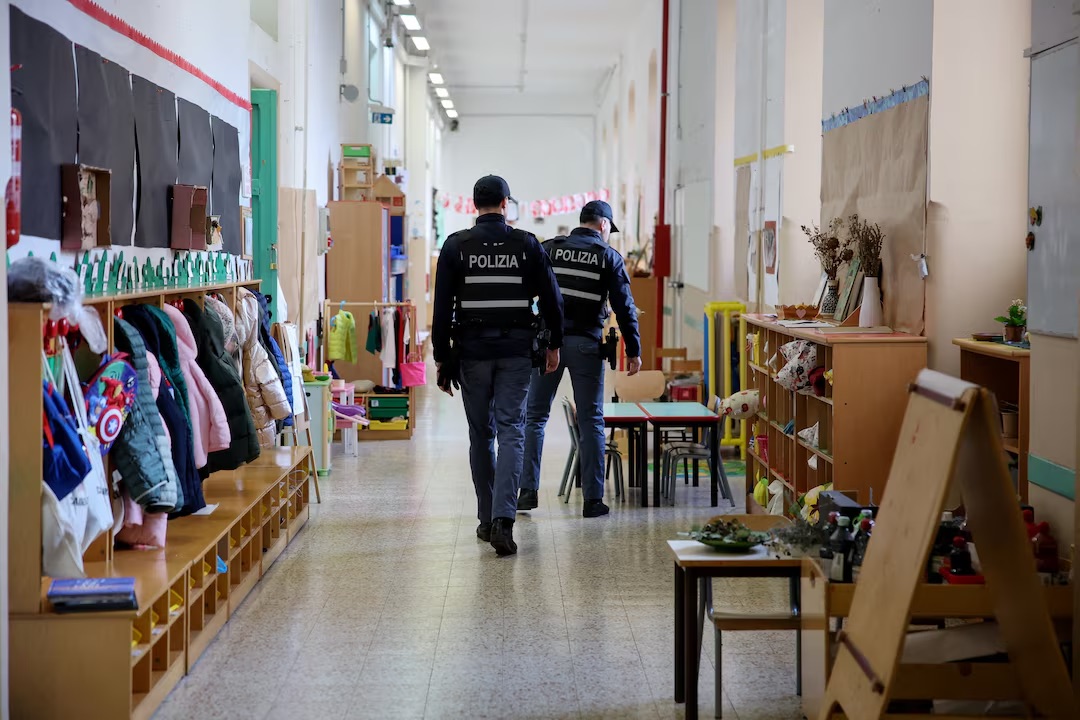
El contenido del correo italiano era deliberadamente brutal: “Hemos venido para aniquilaros. Cometeremos un genocidio contra los italianos”. Hablaba de bombas en bolsas de plástico, de una bomba en el coche de la primera ministra Giorgia Meloni y de apuñalar a los supervivientes.
La amenaza era falsa, pero la respuesta fue real: evacuaciones, cortes de tráfico, equipos de desactivación y miles de familias pendientes del móvil. Ese es el objetivo de este tipo de operaciones. No hace falta que exista una bomba; basta con que el sistema de emergencias tenga que actuar como si existiera.
Aviones: 35 vuelos amenazados y decenas de aterrizajes de emergencia
El 5 de noviembre, al menos 27 aviones de pasajeros que sobrevolaban Europa tuvieron que aterrizar de emergencia por amenazas de bomba que luego resultaron falsas. Madrid-Barajas gestionó alertas que afectaron a cuatro vuelos y Copenhague activó sus protocolos de desactivación. Entre las aerolíneas afectadas estaban Ryanair, LOT, Wizz Air, Aegean y Finnair, y en algunos casos se movilizaron cazas militares. En total, Eurocontrol contabilizó amenazas contra 35 vuelos entre el 3 y el 6 de noviembre.
El 6 y el 7 de noviembre la campaña saltó a las redacciones. La radiotelevisión pública irlandesa RTÉ tuvo que evacuar sus instalaciones y la búlgara Nova TV recibió amenazas similares. Los correos, titulados “Mensaje a Occidente” y firmados por el mismo “Mikhail Andropov” de las escuelas, presentaban las amenazas como el preludio de una serie de ataques contra el transporte en toda Europa.
Un dato que da perspectiva: según el cálculo de Il Sole 24 Ore, esos 35 vuelos suponen entre el 0,026 % y el 0,05 % del tráfico de esos días, sin impacto medible en los retrasos de la red. El impacto operativo fue mínimo; el mediático, enorme. Esa asimetría es justo lo que hace atractivo este tipo de ataque.
El comisario europeo de Transporte, Apostolos Tzitzikostas, aseguró que Bruselas y la Agencia de la Unión Europea para la Seguridad Aérea (EASA) estaban “siguiendo de cerca” las alertas, y la Comisión activó un mecanismo de intercambio de información entre Estados miembros. Ya el 4 de noviembre, un portavoz advirtió de que era “demasiado pronto” para saber si los incidentes estaban relacionados.
Supermercados: la cadena de frío como objetivo
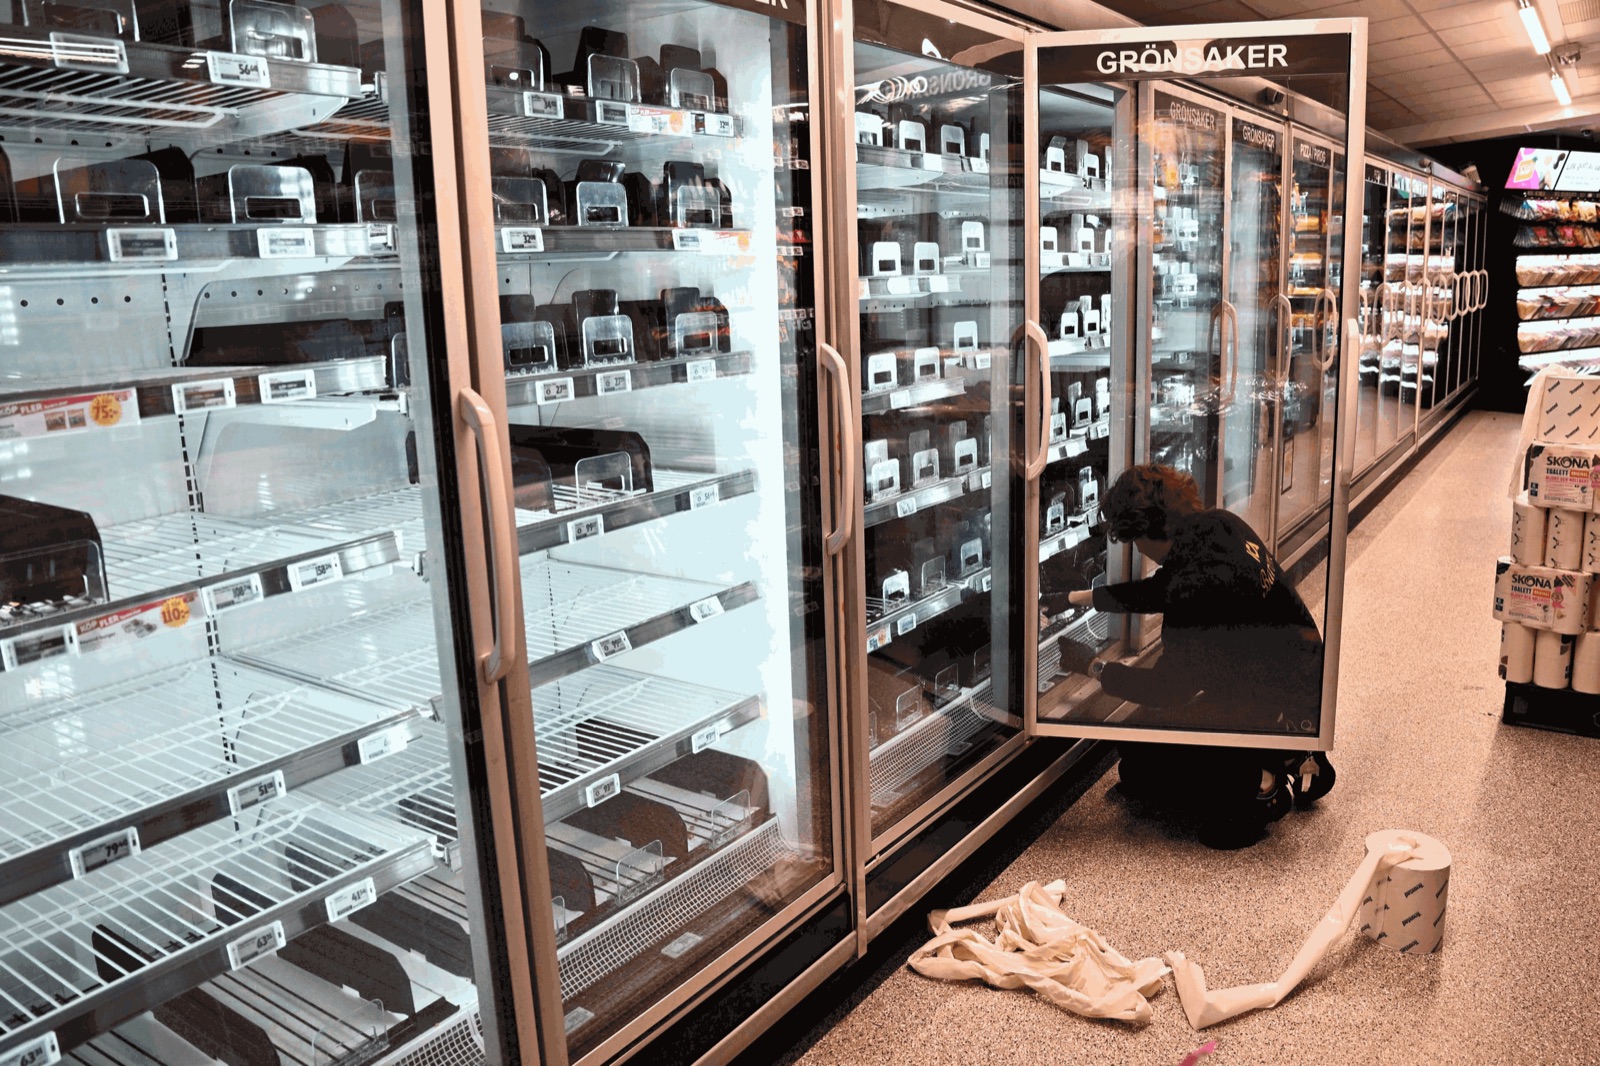
Este es el único frente con un componente técnico claro, y lo he analizado en detalle en el hackeo a los supermercados franceses y en la segunda oleada de ciberataques a la cadena de frío. Resumiendo: alguien accedió en remoto a los sistemas de refrigeración y activó el desescarche hasta llevar las cámaras a 50 °C. Es un ataque digital con un efecto puramente físico: millones de euros en comida echada a perder y, en algunos casos, equipos fundidos e incluso incendios. Solo en Francia afectó a más de 300 tiendas de Intermarché, más de 100 de Coopérative U, 80 de Carrefour y alrededor del 5 % de los Monoprix. También se informó de un intento de sabotaje contra un banco de plasma francés.
El 9 de noviembre llegó la atribución. El ministro de Exteriores francés, Jean-Noël Barrot, lo dijo sin rodeos: “Puedo confirmar que este ataque fue llevado a cabo por la Guardia Revolucionaria de la República Islámica de Irán”. La Fiscalía de París señala a Shahid Kaveh, una unidad cibernética ofensiva vinculada a los Pasdarán, y ha pedido órdenes de detención internacionales contra su líder y dos adjuntos. Los indicios citados son rastros en farsi e IP asociadas a dispositivos en Irán. París ha convocado al embajador iraní y pedirá sanciones a nivel europeo. Barrot lo ha calificado como “el primer ciberataque a gran escala con fines de sabotaje en suelo francés”.
Ojo: esto atribuye la oleada francesa de octubre. Si la segunda oleada del 2 de noviembre (Bélgica, Estonia, Irlanda, Luxemburgo, Suecia) es obra del mismo actor sigue sin estar establecido.
Lo que no sabemos: la tentación de unir los puntos
Que vuelos, medios y escuelas reciban correos con el mismo nombre es un hecho. Pero una firma no es una identidad, y cualquiera puede copiarla. Reuters no ha podido establecer quién envía los correos, desde dónde, ni si los de las escuelas vienen de la misma fuente que los de los vuelos. Las autoridades tampoco saben si “Mikhail Andropov” es un grupo real, una célula de activistas o una operación de falsa bandera. El apellido evoca deliberadamente a Yuri Andrópov, el exlíder soviético, y eso puede ser tanto una pista como un señuelo pensado para que miremos a Moscú. Moscú, por su parte, niega cualquier implicación.
Los expertos consultados por Reuters manejan varias explicaciones a la vez: castigar a los países que arman o financian a Ucrania, pero también individuos que siembran pistas falsas, imitadores o gente que actúa por agravios personales.
A partir de ahí, es muy tentador construir un relato único: un mismo actor que ataca la cadena de frío, satura los aeropuertos y siembra el pánico en las escuelas. Ese relato es coherente, pero a 11 de noviembre no hay ninguna fuente que lo demuestre. De hecho, la única atribución oficial apunta en otra dirección:
- La firma de las amenazas evoca a Rusia; el ataque a los supermercados franceses, según París, lo hizo Irán. Dos huellas distintas en el mismo mes.
- Ninguna de las fuentes vincula a “Mikhail Andropov” con los ataques a los supermercados.
- Los ataques a la refrigeración requieren acceso técnico a sistemas industriales; las amenazas de bomba solo requieren una lista de correos. Son capacidades muy distintas, y que coincidan en el tiempo no implica que tengan un mismo autor.
- Coincidir en el tiempo tampoco demuestra coordinación. Las oleadas de amenazas falsas también tienen efecto contagio: cuando una funciona y sale en las noticias, aparecen imitadores.
Esto no significa que no exista coordinación. Significa que la atribución es trabajo de los servicios de inteligencia y de los forenses, y que hasta que publiquen algo, cualquier afirmación en un sentido u otro es especulación. El caso francés lo ilustra bien: entre el ataque y la atribución pasaron cuatro semanas, y durante ese tiempo el relato ya lo habían construido otros. Atribuir antes de tiempo también tiene un coste, porque es exactamente lo que busca quien quiere generar desconfianza.
Y una advertencia más: los indicios técnicos (idioma, IP) también se pueden falsificar. La atribución francesa es oficial y está respaldada por una investigación judicial, pero sigue siendo una acusación de un Gobierno, no una sentencia. Irán la ha calificado de “infundada y hostil”.
Amenaza, conflicto o guerra híbrida
Antes de seguir, conviene precisar los términos, porque aquí está buena parte del debate:
- Amenaza híbrida: acciones coordinadas que explotan vulnerabilidades de un Estado o una sociedad combinando varios medios (ciberataques, desinformación, presión económica o migratoria) sin uso abierto de la fuerza.
- Conflicto híbrido: las partes evitan el enfrentamiento armado abierto, pero combinan la intimidación militar con la explotación de esas vulnerabilidades.
- Guerra híbrida: hay uso abierto de la fuerza militar, combinado con otros medios económicos, políticos, informativos o cibernéticos.
El objetivo de fondo es casi siempre el mismo: erosionar la confianza de la población, romper la cohesión social, desgastar la gestión de los gobiernos y transmitir la idea de que el sistema está en declive.
La respuesta institucional existe desde hace años. La OTAN aprobó su estrategia contra amenazas híbridas en 2015 y en la Cumbre de Varsovia (2016) dejó claro que un ataque híbrido podría llevar a invocar el Artículo 5. La Unión Europea cuenta con la Célula de Fusión contra las Amenazas Híbridas dentro del Servicio Europeo de Acción Exterior. España incorporó las estrategias híbridas a su Estrategia de Seguridad Nacional 2021.
Fíjate en el vocabulario: tanto la OTAN como la UE hablan de amenazas híbridas, no de guerra.
¿Y la IA? Qué está probado y qué no
Al ser un artículo de la sección de IA, hay que ser especialmente honesto con esto, porque es fácil caer en el “la IA lo ha hecho todo”.
Probado: en el caso Blocus, que explico a continuación, los carteles de convocatoria difundidos en TikTok se generaron con inteligencia artificial. Es el único uso de IA documentado en esta oleada.
Plausible, pero no demostrado: que los correos de amenaza se redactaran o tradujeran con modelos de lenguaje. Un correo masivo en italiano, inglés y otros idiomas es justo el tipo de tarea que un LLM abarata. Pero ninguna fuente lo ha confirmado, y también se puede hacer sin IA.
Lo que cambia de verdad: la IA no crea la intención de atacar, pero reduce el coste de casi todas las piezas de una campaña de influencia: textos en cualquier idioma, imágenes de convocatoria, perfiles falsos creíbles y pruebas A/B de mensajes. Lo expliqué en IA y Ciberseguridad: el mismo modelo que ayuda a un analista a clasificar alertas ayuda a un atacante a producir mil variantes de un mensaje. El riesgo no es una superarma, sino la escala a bajo coste.
Redes, videojuegos y la calle: el caso Blocus
¿Qué es Blocus?
“Blocus” significa bloqueo en francés. El nombre y la táctica se copiaron de las protestas estudiantiles de Francia, que acabaron derivando en disturbios y saqueos. En España, las primeras convocatorias con la etiqueta “Blocus Barcelona” empezaron a circular por TikTok al menos desde el 20 de octubre, publicadas por cuentas anónimas.
Cómo se organizó
- Las cuentas de TikTok publicaban carteles de convocatoria generados con IA, con reivindicaciones genéricas: educación pública, vivienda asequible, sueldos dignos.
- Los carteles llevaban a grupos privados de WhatsApp y Telegram, donde se daban los puntos de encuentro (como plaza de Catalunya) con muy poca antelación.
- En la lista de “indispensables” había guantes, pasamontañas, sprays, bengalas, extintores, pancartas y banderas, y se pedía ir con ropa negra.
- Dentro de los grupos, la conversación pasaba de lo reivindicativo a lo que de verdad se buscaba: saquear tiendas (Dior, Nike, Apple, El Corte Inglés…) y enfrentarse a la policía.
La noche del 24 de octubre
El balance inicial de los Mossos fue de 128 detenidos, 72 de ellos menores (el 56 %), con 23 comercios saqueados o vandalizados y 33 incendios. Recuentos posteriores elevaron las cifras a 130 detenidos y 76 menores. Solo dos de los detenidos tenían antecedentes por desórdenes públicos.
La comisaria jefa de los Mossos, Sílvia Catà, dio dos claves importantes. Por un lado, detrás de los disturbios no había grupos criminales organizados, sino individuos que respondían a convocatorias difundidas en redes. Por otro, descartó que los altercados los dirigieran grupos desplazados desde Francia.
De la calle a los juzgados
- 30 de octubre: la Guardia Civil detiene en Picanya (Valencia) a un joven de 20 años, presunto fundador e impulsor de Blocus en España y administrador de los canales de Telegram desde los que se coordinaban los ataques. Una jueza de Torrent decreta su prisión provisional sin fianza por organización criminal, desórdenes públicos, robo con fuerza y daños.
- En los días anteriores ya había habido otras detenciones de administradores y difusores en Valencia, Bilbao y otras ciudades, incluido un menor en Alfafar acusado de difundir el cartel del grupo “Blocus Vlc”.
- Las convocatorias para replicar los disturbios en Halloween perdieron fuerza ante la presión policial. Los comercios blindaron sus escaparates y los Mossos llegaron a identificar a cientos de jóvenes en los dispositivos preventivos.
Jóvenes, anonimato y estética de videojuego
El perfil es llamativo: mayoritariamente menores, sin perfil ideológico previo y sin antecedentes. Los expertos señalan el anonimato como uno de los factores: ir todos vestidos igual, de oscuro, reduce el freno a participar en actos violentos. También se ha comparado la estética y la dinámica con los videojuegos de mundo abierto tipo GTA, aunque eso es una analogía y no una explicación.
¿Guerra híbrida? Una “hipótesis de trabajo”
El sociólogo Xavier Torrens, de la Universidad de Barcelona, explica que la guerra híbrida es “una hipótesis de trabajo”, sin verificar por ahora. Los Mossos la mantienen como uno de los escenarios que evalúan, junto con los ciberataques a infraestructuras esenciales y las alertas de bomba en aviones. Para la huelga general del 11 de noviembre desplegaron más de 9.000 agentes, casi la mitad de la plantilla, con vigilancia intensiva de redes. Aun así, consideraban que Blocus había perdido capacidad tras una decena de detenciones en una semana.
Lo que sí está documentado apunta, por ahora, a algo menos espectacular y quizá más preocupante: un modelo de movilización importado de Francia que se copia como un meme, con IA para los carteles, TikTok para captar y Telegram para coordinar. Y que lo han montado jóvenes de aquí. No hace falta un servicio de inteligencia extranjero para que funcione, pero cualquiera que quiera desestabilizar puede subirse a esa ola a coste casi cero. Por eso un movimiento juvenil espontáneo y una operación de influencia pueden tener exactamente el mismo aspecto en TikTok.
La migración como arma: Ceuta y los precedentes
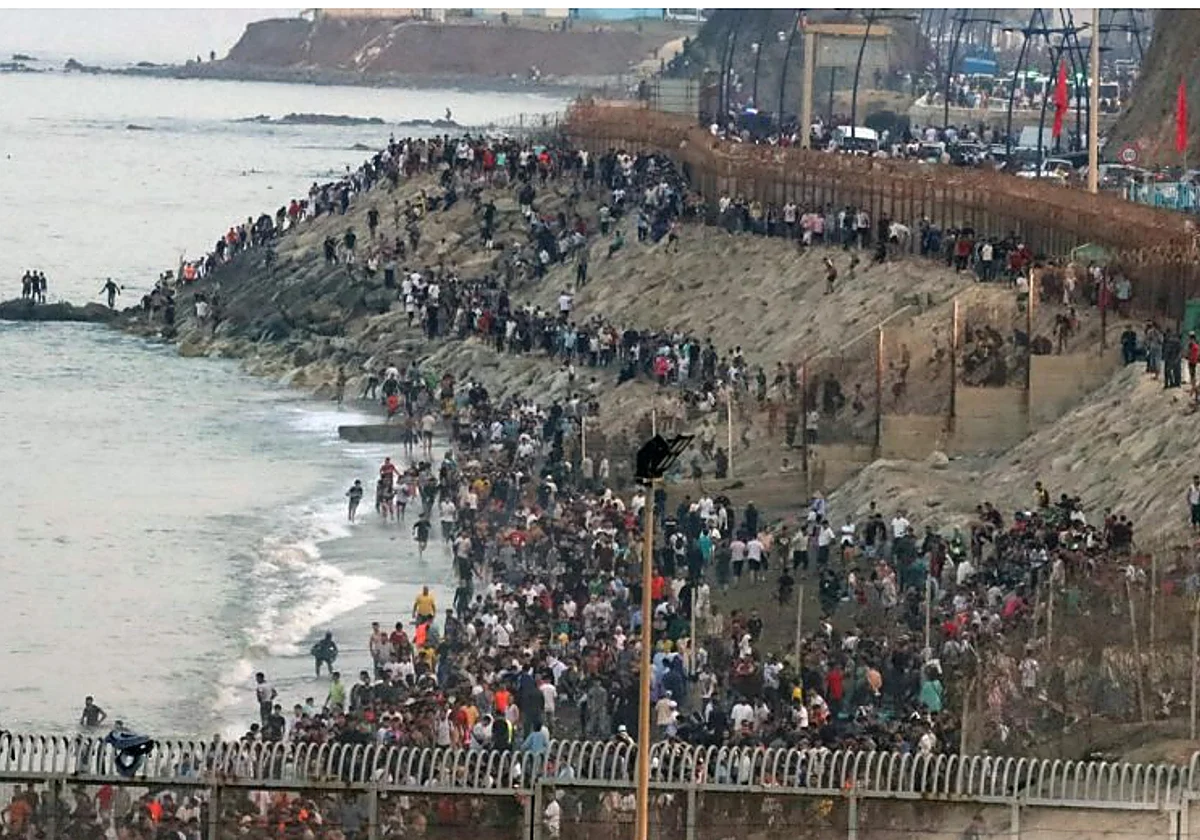
La crisis migratoria de Ceuta de septiembre de 2026 no fue solo un drama humanitario. Varios analistas la interpretaron como un ataque híbrido de Marruecos para presionar a España en sus reclamaciones de soberanía sobre Ceuta y Melilla.
No es un patrón nuevo. Usar a personas migrantes como herramienta de presión tiene precedentes claros en Europa:
- 2015-2016: Rusia permite el paso de cientos de solicitantes de asilo por sus fronteras árticas con Noruega y Finlandia.
- 2021: Bielorrusia canaliza miles de migrantes hacia las fronteras de Polonia, Lituania y Letonia.
- 2023: Finlandia cierra su frontera con Rusia tras un aumento repentino de llegadas.
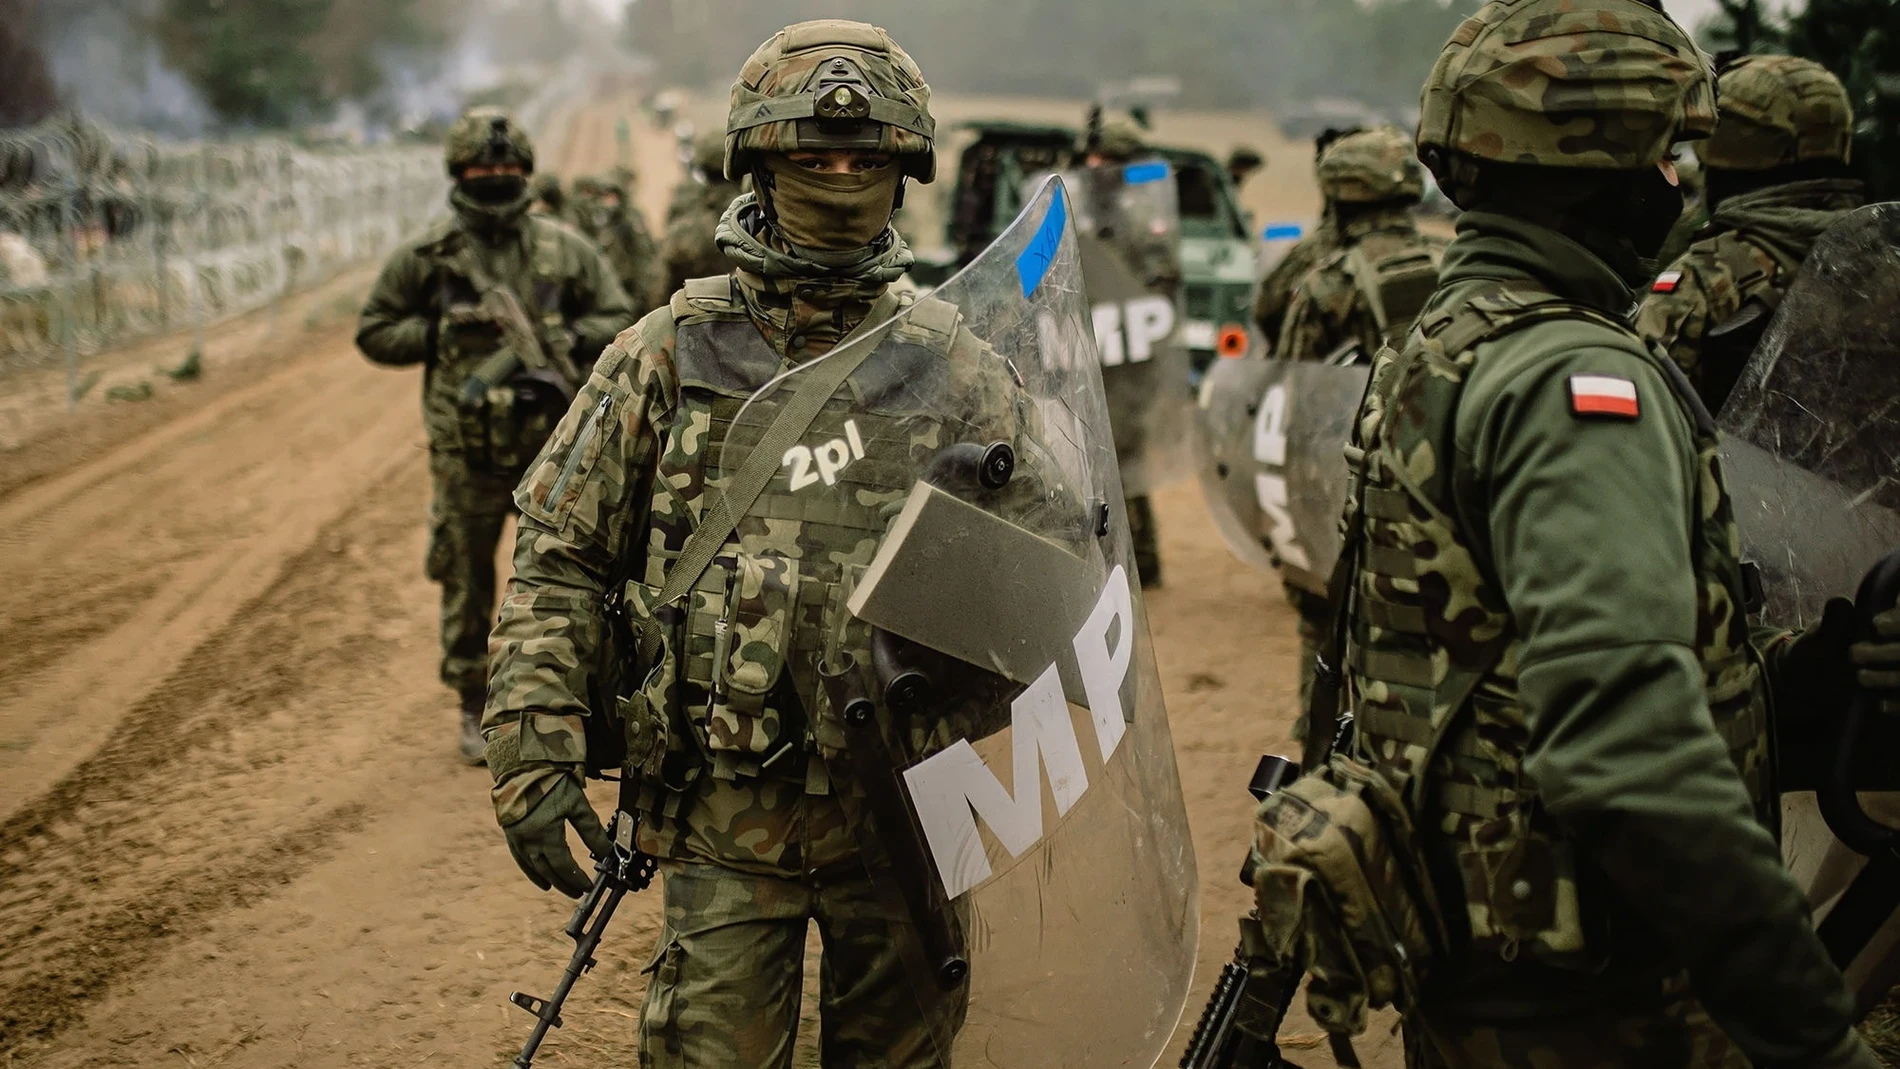
El debate: ¿guerra híbrida o amenazas híbridas?
Aquí está, para mí, la parte más interesante. El ministro de Asuntos Exteriores, José Manuel Albares, ha reconocido en televisión que “se puede hablar de guerra híbrida”. Pero buena parte de la comunidad académica no está de acuerdo, y sus razones no son simples matices de vocabulario.
La crítica: “lo que significa demasiadas cosas no significa nada”
Rafael Grasa, profesor emérito de Relaciones Internacionales de la UAB e investigador del CIDOB, lo dejó claro en una columna en Ara el 5 de noviembre: llamar “guerra híbrida” a los ciberataques o a las amenazas en aeropuertos es, en sus palabras, “absolutamente erróneo y contraproducente”. Un adjetivo restringe el significado del sustantivo, pero no lo cambia: sin guerra, sin componente militar, no hay conflicto armado. Por eso, recuerda, “en declaraciones oficiales, la UE y la OTAN solo hablan de amenazas híbridas”. Y añade una idea que comparto: “Las palabras no resuelven los problemas, pero los pueden agravar.”
La crítica viene de lejos. El término se popularizó con el general James Mattis y Frank Hoffman en 2005, Hoffman lo desarrolló en 2007 y la OTAN lo adoptó tras la anexión de Crimea en 2014. Desde entonces, el investigador Murat Çalışkan advierte que se ha convertido en una ortodoxia: se presenta como el rasgo que define la guerra contemporánea y se cita casi por unanimidad la guerra ruso-ucraniana como su modelo.
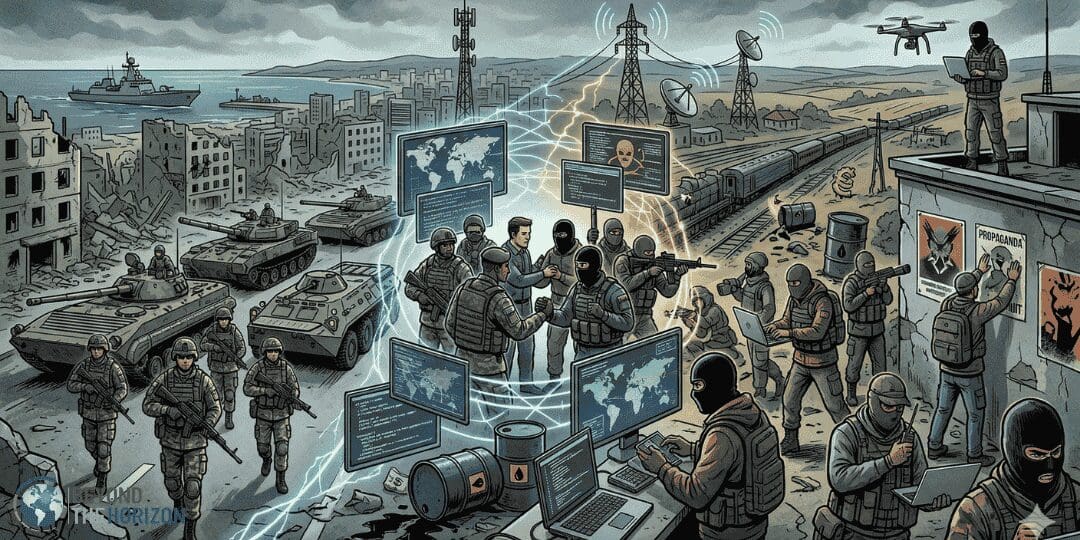
En Why “Hybrid Warfare” Misleads (Beyond the Horizon, 2017), Çalışkan recoge dos argumentos clásicos:
- Colin S. Gray, uno de los grandes teóricos de la estrategia, sostiene que la clasificación entre guerra convencional, irregular o híbrida es engañosa: “war is war and strategy is strategy” (“la guerra es la guerra y la estrategia es la estrategia”). Clausewitz definió la estrategia como “el uso de los combates para el fin de la guerra”, y esa teoría general sirve para cualquier forma de conflicto. Clasificar mal puede llevar a responder en la categoría equivocada y a perder la iniciativa.
- Antulio J. Echevarria II, del US Army War College, compara la etiqueta con la Blitzkrieg de los años 40: un término que la doctrina alemana nunca usó oficialmente y que popularizaron los medios. Para él, lo que hizo Rusia en Crimea fueron estrategias coercitivas clásicas bien ejecutadas, no una forma nueva de hacer la guerra.
En un trabajo posterior (Defense & Security Analysis, 2019), Çalışkan concluye que la guerra híbrida no merece ser un concepto doctrinal y que “guerra política” describe mejor el fenómeno.
La defensa: la guerra híbrida como modelo estructural
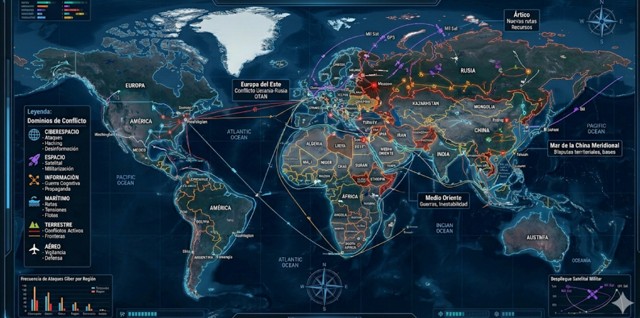
En el otro extremo está Carlos Galán Cordero, director del Máster en Análisis de Inteligencia y Ciberinteligencia de la Universidad Nebrija. En el Documento de Opinión 70/2026 del Instituto Español de Estudios Estratégicos (IEEE), Conflicto multidominio y guerra híbrida en el siglo XXI, defiende justo lo contrario: tras analizar Ucrania, Gaza y la escalada entre Estados Unidos, Israel e Irán, concluye que la guerra híbrida debe entenderse como un modelo estructural de conflicto, y no como una categoría excepcional o transitoria.
Su tesis es que el “centro de gravedad” de los conflictos puede desplazarse del campo de batalla a la infraestructura crítica, al mercado energético, a la cohesión social y a la legitimidad internacional, todo ello a través del ecosistema digital. Con un matiz importante: sus tres casos son guerras con un componente militar abierto. Ninguno es un episodio de amenazas de bomba sin disparos.
Leído en noviembre, el documento resulta casi premonitorio. Galán ya advertía en junio de que la escalada entre Estados Unidos, Israel e Irán venía acompañada de un aumento de los ciberataques contra infraestructuras críticas, y citaba informes de threat intelligence de marzo de 2026 sobre el riesgo cibernético asociado a Irán. Cuatro meses después, Francia atribuye a la Guardia Revolucionaria el sabotaje de su cadena de frío. Si se confirma, Europa estaría siendo un teatro secundario de un conflicto que se libra a miles de kilómetros: exactamente el desplazamiento del centro de gravedad hacia la infraestructura crítica que describe el documento.
Mi lectura
Las dos posturas son más compatibles de lo que parece. Galán describe guerras reales que incorporan componentes híbridos. Grasa advierte de que llamar “guerra” a lo que estamos viviendo en Europa, donde no hay componente militar, es un error. Aplicado a la oleada de octubre y noviembre de 2026, creo que la descripción más precisa es: amenazas híbridas, de varios actores, algunas probablemente coordinadas y ninguna constitutiva de guerra en suelo europeo. Si la atribución francesa se sostiene, lo más parecido a una guerra está en Oriente Medio, y lo que llega a Europa es su onda expansiva. Y no es un debate académico sin más: la palabra “guerra” activa marcos mentales, expectativas de respuesta y, en el límite, el Artículo 5. Usarla a la ligera es, irónicamente, hacerle parte del trabajo al atacante.
Lo que aprendemos
Más allá de los titulares, estas semanas de octubre y noviembre de 2026 dejan varias lecciones que creo que van a durar:
- No es una campaña, es un ecosistema. Lo más probable no es un único cerebro, sino varios actores (un Estado que sabotea, alguien que firma con nombre ruso, imitadores) que aprovechan la misma ventana de atención. Cada incidente amplifica a los demás aunque nadie los coordine.
- La asimetría coste/impacto es brutal. Un correo masivo cuesta casi cero. Treinta y cinco vuelos son el 0,05 % del tráfico, pero el efecto en la confianza es enorme. El éxito de estas operaciones no se mide en daños, sino en titulares, evacuaciones y horas de respuesta consumidas.
- La firma es parte del ataque. Un nombre que evoca a la URSS hace que la atribución por defecto sea Rusia, y eso puede ser verdad, una burla o una cortina de humo. Si el ataque más técnico del mes lo firmó en realidad Irán, quien mire solo hacia Moscú se equivoca de defensa.
- La atribución llega tarde, y el relato no espera. Francia tardó cuatro semanas en señalar a Irán. En ese tiempo, la conversación pública ya había decidido quién era el culpable. Comunicar bien lo que no se sabe es parte de la defensa.
- Los ataques a lo físico ya no requieren estar ahí. El ataque más caro de la oleada (comida perdida, equipos fundidos, incendios) se hizo desde un teclado contra dispositivos IoT con acceso remoto. La superficie de ataque de un supermercado ya incluye sus neveras.
- Probar defensas también es un objetivo. Como apunta Il Sole 24 Ore, cada falsa alarma mide algo: cuánto tarda un controlador aéreo en avisar a los militares, cómo se coordinan los países, cuánto cuesta volver a la normalidad. Que todo esto ocurriera durante el ejercicio de crisis EU Integrated Resolve 2026 (19 de octubre - 20 de noviembre) ha convertido el simulacro en prueba real.
- Los modelos de movilización se copian como memes. Blocus pasó de Francia a Barcelona y de ahí a Valencia o Bilbao en días, montado por jóvenes locales y no por un Estado. Pero una infraestructura así es un regalo para cualquiera que quiera desestabilizar: solo tiene que subirse a la ola.
- La exposición de la IA está en la parte más barata. El único uso de IA confirmado son unos carteles de TikTok. Lo sofisticado (sabotear sistemas de refrigeración) no necesitó IA generativa. Lo que necesitó fueron credenciales y sistemas expuestos.
Qué deberían hacer ya los operadores de infraestructura crítica
Más allá de cómo lo llamemos, hay lecciones prácticas. Si gestionas sistemas OT, IoT o servicios esenciales, esto es lo que yo revisaría:
- Protocolos de triaje de amenazas. Una amenaza de bomba por correo no debería suponer una evacuación automática. Los protocolos de evaluación de credibilidad (origen, especificidad, coincidencia con oleadas conocidas) y la coordinación con la policía reducen la saturación, que es precisamente lo que busca el atacante.
- Acceso remoto a sistemas físicos. Los congeladores no se calentaron solos. Inventaria quién tiene acceso remoto a refrigeración, climatización, bombeo o control de accesos; elimina las credenciales por defecto, exige MFA y revisa los accesos de los proveedores de mantenimiento.
- Segmentación OT/IT. Un sistema que controla temperatura, presión o caudal no debería ser accesible desde Internet sin pasar por una capa de control.
- Alarmas físicas independientes. Un sensor de temperatura con alerta propia, fuera del sistema que puede ser comprometido, es barato y habría reducido muchísimo las pérdidas en los supermercados.
- NIS2 no es papeleo. La obligación de notificar en 24 horas sirve justamente para que alguien pueda ver el patrón entre incidentes que, por separado, parecen aislados.
- Ejercicios con escenarios combinados. Ataque técnico, falsa alarma y campaña en redes a la vez. La mayoría de simulacros solo ensayan uno de los tres.
- Comunicación de crisis preparada. Cuando la amenaza es narrativa, el silencio institucional lo llena otro. Ten mensajes preparados para “incidente en investigación, sin atribución todavía”.
Conclusiones
- Los incidentes son reales; la conexión entre ellos, no demostrada. Hay que sostener las dos ideas a la vez.
- La única atribución oficial apunta a Irán, no a Rusia. El mismo mes puede tener varios autores, y la firma más visible no tiene por qué ser la más peligrosa.
- La frontera entre lo digital y lo físico ya no existe para un atacante: un correo evacúa una escuela y un teclado calienta un congelador.
- La IA no es el arma, es el abaratador. Su único uso confirmado en esta oleada son los carteles de Blocus, pero reduce el coste de casi cualquier campaña de influencia.
- Las palabras importan. “Amenaza híbrida” describe mejor lo que vive Europa que “guerra híbrida”, y elegir bien el término forma parte de la respuesta.
- El siguiente frente es la infraestructura crítica física con capa digital, y la mayoría de las defensas que necesita son aburridas, conocidas y baratas.
Fuentes
- La Vanguardia: Evacuadas centenares de escuelas en Italia, Irlanda y Escocia por amenazas de bombas (11/11/2026)
- Al Jazeera: France accuses Iran of cyberattack on supermarket fridges (09/11/2026)
- Facilities Dive: France attributes grocery hacks to Iran-backed threat actors (11/2026)
- Il Sole 24 Ore, Claudio Antonelli: Bomb threats and fridge attacks are needed to test Europe’s NATO defences (07/11/2026)
- Insurance Journal (Reuters): Newsroom Bomb Threats Follow Escalating European Flight Hoaxes (09/11/2026)
- U.S. News (Reuters): Hoax Bomb Alerts Sent to Schools in Italy, UK and Ireland in Latest Disruption (11/11/2026)
- Reuters: At least 300 Italian schools evacuated after email bomb alerts (11/11/2026)
- DW: Italy: schools evacuated after bomb scare hoax (11/11/2026)
- BBC News: Amenazas de bomba firmadas por “Mikhail Andropov” (11/2026)
- RTVE: Una oleada de amenazas de bomba en aviones europeos provoca decenas de aterrizajes de emergencia (05/11/2026)
- RTVE: Decenas de supermercados en siete países europeos sufren un ciberataque (02/11/2026)
- Diari de Tarragona: Los disturbios de Barcelona dejan 128 detenidos, 23 comercios vandalizados y cuatro agentes graves (10/2026)
- Ministerio del Interior: Detenido en Picanya (Valencia) el presunto fundador e impulsor del movimiento “Blocus” en España (30/10/2026)
- Artículo 14: La jueza decreta prisión provisional y sin fianza para el presunto fundador de Blocus España (31/10/2026)
- Ara: Los Mossos destinan la mitad de los agentes a la huelga (11/2026)
- RTVE: De las redes a la calle: qué es Blocus y cómo se alientan los disturbios en Barcelona y el resto de Europa (26/10/2026)
- Ara, Rafael Grasa: No son guerras híbridas (05/11/2026)
- IEEE, Carlos Galán Cordero: Conflicto multidominio y guerra híbrida en el siglo XXI: del caso de Ucrania a la escalada entre Estados Unidos, Israel e Irán. Documento de Opinión 70/2026 (22/06/2026)
- Beyond the Horizon, Murat Çalışkan: Why “Hybrid Warfare” Misleads: Rethinking the Russia–Ukraine War (27/05/2017)
- Çalışkan, M.: Hybrid warfare through the lens of strategic theory, Defense & Security Analysis, 35(1), 2019
- Universidad de Navarra (Global Affairs): Ciberseguridad y guerra híbrida: la ampliación del espectro (ensayo, 26/09/2023)
- IEEE, Rafael J. de Espona: Guerra híbrida y capacidades estratégicas (Documento de Opinión 55/2018)
- Iustel: Sí, Ceuta es un ataque híbrido (14/09/2026)
- La Vanguardia: Ceuta, Schengen y la guerra híbrida: las claves históricas de la crisis (03/09/2026)